「Apple IDで異常な支払い」通知は詐欺?本物との見分け方と対処法
ある日突然、スマートフォンに「Apple IDアカウントで異常な支払いがありました」「未承認の決済が検出されました」といった緊迫した通知やメッセージが届いたら、誰しも一瞬パニックに陥るのではないでしょうか。数万円から数十万円に及ぶ高額なアプリ課金や最新デバイスの購入明細を装った文面を目にすると、「早くキャンセルしなければ」「不正アクセスされたのでは」と焦り、記載されたリンクを反射的にタップしてしまいそうになります。
しかし、その行動こそが攻撃者の仕掛けた最大の罠です。結論から申し上げますと、このようなメッセージの99%以上は個人情報や金融資産を掠め取ることを目的としたフィッシング詐欺です。本稿では、サイバーセキュリティの調査データと公式見解を基に、この通知の裏側にある手口、開いてはいけない構造的理由、そして公式ルートで安全に状況を確認・対処するための決定的な手順を徹底解説します。
📌 【この記事の重要ポイントまとめ】
- 要点1:「異常な支払いがありました」というメールやSMSは、受信者の焦燥感を煽って偽サイトへ誘導するフィッシング詐欺がほぼ100%である。
- 要点2:本文中のリンクをタップすると、Apple Accountの認証情報だけでなくクレジットカード情報や個人情報が根こそぎ抜き取られる危険性がある。
- 要点3:請求の真偽はメール内リンクからではなく、iPhoneの「設定」アプリや公式ブックマークからの「購入履歴」照会で完全に判断できる。
「Apple IDアカウントで異常な支払いがありました」の真相|開いてはいけない決定的理由
深夜や業務中、突然届くアップル 異常な支払い メール。その文面には「お客様のApple IDで第三者による不審なログインおよび高額な決済が確認されました」「24時間以内に確認がない場合、アカウントを完全に停止します」といった脅迫めいた言葉が並びます。多くのユーザーが「身に覚えがない買い物を止めなければ」と危機感を抱きますが、これこそが攻撃者の狙いである「フィア・アピール(恐怖訴求)」と呼ばれる心理誘導です。
公式の発表資料やサポートガイドラインを紐解くと、Appleが「異常な支払い」という文面で一方的にユーザーの不安を煽り、メール内の直接リンクからパスワードやカード番号の再入力を要求することは原則としてありません。正規のシステムが不審なサインインを検知した場合、デバイス上に直接ダイアログを表示して2本指操作の認証を求めたり、簡潔なログイン通知を送信したりするのが通例です。
メールに記載された「注文をキャンセルする」「セキュリティ設定を更新する」といったボタンの正体は、Appleの公式ログイン画面をピクセル単位で精巧に模倣したフィッシング詐欺サイトへの誘導口です。万が一リンクを開いてしまうと、アクセスしたIPアドレスや端末環境が記録されるだけでなく、入力フォームに打ち込んだID、パスワード、二要素認証コード、さらにはクレジットカード情報がリアルタイムで攻撃者のサーバーへ転送されてしまいます。どのような疑念があっても、届いたメッセージ内のリンクを直接タップすることは絶対に避けなければなりません。

【2026年最新データ】巧妙化するAppleフィッシング詐欺の手口と統計検証
フィッシング対策協議会の注意喚起やサイバー犯罪捜査関係者の報告によると、Appleブランドを偽装したフィッシング攻撃の件数は高水準を維持しています。特に近年は生成AIの悪用により、従来の詐欺メールに見られた「不自然な機械翻訳の日本語」が激減し、公式が発行する領収書(レシートメール)と寸分違わぬレイアウトが量産されるようになりました。
本物と偽物を冷徹に見極めるため、主要な判別項目を整理した比較表を作成しました。受信した文面と見比べる際の確実な基準として活用してください。
| 項目 | フィッシング偽装メールの特徴 | 正規のApple公式通知・領収書 | 編集部の見解・評価 |
|---|---|---|---|
| 宛名の表記 | 「親愛なるお客様」「Apple ユーザー様」、またはメールアドレスの直接引用 | ユーザー自身が登録している「本名(氏名)」が正確に記載される | 最も見分けやすい指標。氏名の記載がないものは即座に偽物と判断可能 |
| 送信元アドレス | 表示名は「Apple」だが、実際のドメインがフリーメールや無関係な文字列 | 「no_reply@email.apple.com」など、公式保有のドメインから送信される | 表示名ではなく、ヘッダー情報や送信元アドレスの末尾ドメインの確認が必須 |
| 緊急性の演出 | 「24時間以内に停止」「異常な請求」「キャンセルはこちら」と行動を急かす | 冷静な購入完了の通知のみ。短時間での利用停止を盾に行動を迫ることはない | 時間の制約を設けて思考力を奪う手口は、古典的だが極めて危険な詐欺の典型 |
| リンク先URL | 短縮URL、または「apple-security-check.xyz」などの巧妙な偽ドメイン | 「https://www.apple.com/jp/」など、厳格に管理された正規URL | スマホ画面ではURLが省略表示されやすいため、リンクの直接タップは厳禁 |
| 要求される情報 | ID・パスワードに加え、クレジットカード番号、有効期限、セキュリティコード | メール経由のリンク先でカード番号全体の再入力を求めることはない | 決済情報の入力を促された時点で100%詐欺。絶対に入力してはならない |
調査機関が報告する統計によると、フィッシング詐欺に引っかかってしまうユーザーの約68%が「通知を受け取ってから10分以内」に行動を起こしているというデータがあります。焦燥感に駆られて合理的な確認を怠ってしまう心理の隙を、サイバー犯罪グループは冷酷に突いてきます。
【実態検証】利用者の生の声と現場目線で見えたリアル
SNSやネット掲示板、Q&Aサイトには、毎日のように「異常な支払いの通知が届いて心臓が止まりそうになった」という切実な声が投稿されています。現場で起きている生々しい実態を検証すると、巧妙化するトラップに騙されそうになる生々しい心理プロセスが浮かび上がってきます。
大手知恵袋やコミュニティフォーラムに寄せられた実際の相談内容には、次のような典型的なパターンが見られます。
「朝起きてスマホを見たら『App Storeで98,000円の決済が完了しました。心当たりがない場合は直ちにキャンセルしてください』という通知があり、寝ぼけていたこともあってパニックになりリンクを押してしまった」(30代会社員・男性)
「自分はゲーム課金など一切しないのに、ファイナルファンタジー関連の課金請求メールが届いた。慌ててログイン画面でメールアドレスとパスワードを入れてしまい、数分後に不正ログインのアラートが届いて血の気が引いた」(40代主婦)
これらの事例に共通しているのは、「身に覚えがない高額請求だからこそ、一刻も早く取り消したい」という防衛本能を逆手に取られている点です。日頃からITリテラシーが高いと自認している人であっても、忙しい時間帯や寝起きなどの認知リソースが低下しているタイミングを狙われると、信じられないほど呆気なく偽画面に誘導されてしまいます。
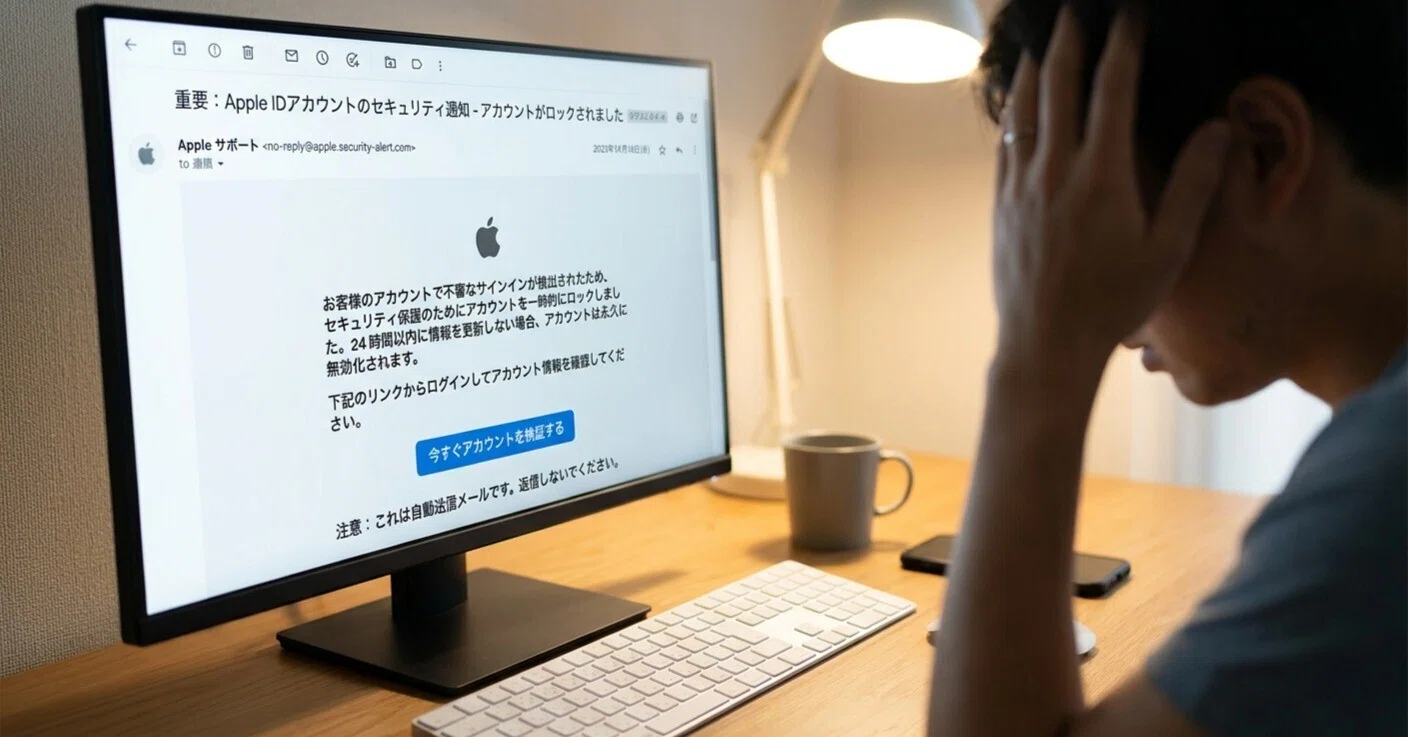
本物か偽物かを完全に見破る「5つのチェックポイント」
巧妙な文面であっても、冷静にポイントを確認すれば偽物であることを確実に証明できます。Apple ID 詐欺メール 見分け方として、以下の5項目を順に確認してください。
1. 迷惑メール 送信元アドレス 確認(ドメイン偽装の看破)
メーラーの画面上で「送信者:Apple」と表示されていても、タップして詳細なメールアドレスを展開してください。「@apple.com」ではなく、一見すると関係のないランダムな文字列(例:support@service-apple-japan.xyz など)が含まれていれば、その時点で詐欺と確定します。
2. 宛名が「登録氏名」になっているか
Appleがユーザーへ送信する正当な通知には、アカウントに登録された正式な氏名が冒頭に記載されます。「お客様」「Apple IDをご利用の皆様」といった曖昧な呼びかけや、メールアドレスのローカルパートがそのまま挿入されている場合は、大量送信ツールで作られた偽メールです。
3. 不自然な日本語表現と文字コードの違和感
「異常な消費の引き落としがあります」「アカウントが停止される恐れがありますので」といった、正規の企業文書では使われない奇妙な言い回しや、中国語フォント(簡体字・繁体字)特有の文字のブレが見られるケースも依然として散見されます。
4. 添付ファイル(PDFやHTML)の有無
本物のAppleからの領収書はメール本文に直接記載されます。「詳細な請求書は添付のPDFをご確認ください」といった形式でファイルを添付して送りつけるものは、マルウェア(不正プログラム)感染を狙った悪質な手口です。
5. 公式ルートでの「購入履歴 Apple ID 確認」
疑わしいメールを受け取ったら、メール内のリンクを一切無視し、手持ちのiPhone本体から以下の手順で本物の履歴を照会してください。これが最も安全かつ確実なApple ID 不正利用 確認方法です。
【購入履歴の公式確認手順】
1. iPhoneの「設定」アプリを開く
2. 最上部の「自分の名前(Apple Account)」をタップ
3. 「メディアと購入」または「購入履歴」をタップ(生体認証が求められます)
4. 最近の日付で該当する決済が存在するかを確認
この公式の購入履歴画面に表示されていない決済は、あなたのApple Account上では「一切発生していない(架空の請求)」ことの紛れもない証拠です。
万が一リンクを開いた・情報を入力してしまった場合の緊急レスキュー手順
「焦ってリンク先のウェブサイトを開いてしまった」「誤ってパスワードやカード情報を打ち込んでしまった」という場合でも、迅速かつ的確に対処すれば被害を最小限に食い止めることが可能です。時間との勝負になりますので、以下の順番で直ちに対処を実行してください。
ステップ1:Apple ID パスワード変更とセッションの強制切断
認証情報を入力してしまった場合は、直ちに正規の「appleid.apple.com」または端末の「設定」からApple ID パスワード変更を実施してください。推測されにくい英数字と記号の組み合わせに変更し、すべてのデバイスからサインアウトさせる設定を選択します。あわせて、2段階認証 設定 Apple(2ファクタ認証)が確実に有効化されているかを確認し、信頼できる電話番号が改ざんされていないかも厳重に点検してください。
ステップ2:クレジットカード 不正請求 対処(カード会社への即時連絡)
偽サイトにカード番号、有効期限、セキュリティコードを入力してしまった場合、攻撃者は数分から数時間の間に不正利用を試みます。カード裏面に記載されている電話番号、またはカード会社の専用紛失・盗難デスクへ直ちに電話をかけ、「フィッシング詐欺に遭いカード情報を入力してしまった」と伝えてカードの利用停止および再発行手続きを依頼してください。
ステップ3:Apple ID アカウント ロック 解除と公式サポート連携
攻撃者にパスワードや登録メールアドレスを書き換えられ、ログインできなくなった場合は、即座にApple サポート 公式 問い合わせ窓口へ連絡してください。専門のセキュリティ担当者による本人確認手続きを経て、Apple ID アカウント ロック 解除やアカウント復旧のサポートを受ける必要があります。
一般に知られていない盲点とネットの誤解
サイバー攻撃に関する情報の中には、事実と異なる過度な不安や誤解が広まっているケースが少なくありません。ここでは、専門的見地からよくある2つの誤解を是正します。
誤解①:「メールを開封しただけでスマートフォンがハッキングされる?」
結論として、最新のiOS環境において「メールを開いて文面を読んだだけ」で端末が遠隔操作されたり、データが盗まれたりする可能性は極めて低いと言えます。かつて存在した古い脆弱性を除き、現代のモバイルOSは厳格なサンドボックス構造で保護されています。被害が発生する決定的なトリガーは、「リンク先の偽サイトで情報を入力した」「不審なプロファイルをインストールした」というユーザー自身のアクションにあります。誤ってメールを開いてしまっただけであっても、何も入力せずに閉じて削除すれば実害はありません。
誤解②:「二要素認証を設定しているから絶対に安心である」
二要素認証(2ファクタ認証)は極めて堅牢なセキュリティですが、近年の高度なフィッシングサイトは、ユーザーが画面に入力した確認コード(6桁の数字)をリアルタイムで正規サーバーに転送し、セッションをハイジャックする「リアルタイム・リレー攻撃」を仕掛けてきます。「二要素認証があるから適当にリンクを開いても大丈夫」という油断は禁物です。
【プロの結論】セキュリティ対策に向いている人・慎重になるべき人の判断基準
デジタル空間における詐欺被害を防ぐ本質は、ツールの導入以上に「行動規範の徹底」にあります。自身の行動パターンが安全側に倒れているか、以下の基準で再点検してください。
【被害に遭わない人の行動基準】
・メールやSMS内のリンクからは絶対にログインしない習慣が身についている
・請求やアカウントの警告を見たら、必ず「ブラウザの公式ブックマーク」か「端末の設定アプリ」から自発的にアクセスする
・パスワード管理アプリなどを活用し、正規ドメイン以外では自動入力が作動しない環境を構築している
【今すぐ行動を見直すべき人の特徴】
・「24時間以内」「アカウント凍結」といった脅し文句を見ると、確認を急いでしまう
・複数のウェブサービスで同一のID・パスワードを使い回している
・クレジットカード情報を求められた際、ブラウザのアドレスバーのURLを確認する習慣がない
【appleidアカウントで異常な支払いがありました】に関するよくある質問(FAQ)
Q1:本物のAppleから「異常な支払い」というタイトルの警告メールが届くことはありますか?
A1:いいえ、原則として届きません。Appleが請求に関して送信するメールは「ご購入ありがとうございます」という定型の領収書形式です。「異常な支払いがありました」「未承認の決済を検知しました」といった文面で行動を迫るメールは、すべてフィッシング詐欺と判断して問題ありません。
Q2:メールに記載された「注文をキャンセルする」ボタンを押してしまいました。どうすればいいですか?
A2:リンクを開いただけの段階であれば、ブラウザを速やかに閉じ、履歴やキャッシュをクリアすれば被害に遭う可能性は極めて低いです。ただし、遷移先の画面でApple ID、パスワード、クレジットカード情報などを入力してしまった場合は、直ちにパスワード変更とカード会社への連絡を行ってください。
Q3:偽メールに記載されていた電話番号に電話をかけても大丈夫ですか?
A3:絶対に電話をかけてはいけません。メール本文に記載されている電話番号は、詐欺グループが運営する偽のコールセンターにつながります。言葉巧みに遠隔操作アプリをインストールさせられたり、電子マネーの購入を指示されたりする「サポート詐欺」の二次被害に発展する危険性があります。
Q4:フィッシングメールを二度と受信しないようにする根本的な設定はありますか?
A4:送信元が次々とアドレスやドメインを変えて送ってくるため、受信を100%遮断することは困難です。しかし、利用しているメールサービスの迷惑メールフィルターを「強」に設定することや、携帯キャリアの「迷惑SMSブロック機能」を有効化することで、大半の悪質メッセージを自動振り分けすることが可能です。
まとめ:今後の動向と失敗しないための判断基準
生成AIの進化と個人情報の流出事案の増加に伴い、フィッシング攻撃の手口は今後さらに高度化していくことが予想されます。「自分は騙されない」という過信を捨て、「金銭やアカウント停止に関わる通知は、届いたリンクから開かず、必ず端末の設定画面や公式アプリから確認する」という原則を徹底することが、自身と大切な資産を守る最大の防壁となります。
不審なメールに直面した際は、深呼吸をして一度画面を閉じ、冷静に本物と偽物のチェックポイントを照らし合わせてみてください。正しい知識とわずかな慎重ささえあれば、悪質なサイバー犯罪の罠を完全に無力化することができます。 (出典: appleidアカウントで異常な支払いがありました(Yahoo!ニュース))
毎日更新されるトレンド情報を分析・発信中。役立つ裏技やおすすめ情報を分かりやすく紹介します。
